YasnaMCP و مرکز عملیات امنیت هوشمند SOC؛ از مشاهده تهدید تا واکنش سازمانی
چگونه با YasnaMCP پایش امنیتی، تحلیل لاگ، تشخیص رویدادهای مشکوک و پاسخ کنترلشده به حوادث را در یک مرکز عملیات امنیت یکپارچه کنیم.
امنیت سازمان نباید به حضور دائمی یک نفر وابسته باشد
تصور کنید نیمهشب چندین تلاش ورود ناموفق روی یک سرور حیاتی رخ دهد. تیم فناوری اطلاعات ممکن است صبح روز بعد متوجه شود؛ در حالی که ارزش واقعی پایش امنیتی، تشخیص زودهنگام، سنجش شدت خطر و ارجاع سریع به مسئول درست است. YasnaMCP با معماری اتصال ابزارها به هوش مصنوعی میتواند به لایه عملیاتی یک مرکز عملیات امنیت تبدیل شود؛ به شرط اتصال منابع داده و ابزارهای موردنیاز.
از لاگ خام تا حادثه قابلپیگیری
در یک معماری عملیاتی، اطلاعات از لاگ لینوکس و ویندوز، وبسرور، فایروال، سرویسهای سازمانی و سامانههای پایش دریافت میشود. عامل هوش مصنوعی میتواند داده مجاز را خلاصه و رویدادهای مرتبط را کنار یکدیگر بررسی کند؛ برای مثال افزایش تلاشهای ورود، تغییر مشکوک تنظیمات یا قطع سرویس. تشخیص دقیق به کیفیت داده، قوانین تشخیص و صحت ابزارهای متصل وابسته است.
آنچه مدیران به آن نیاز دارند
مدیرعامل به میلیونها سطر لاگ احتیاج ندارد؛ باید بداند چه خطری متوجه کدام خدمت است، شدت حادثه چقدر است، مسئول پیگیری چه کسی است و چه اقداماتی انجام شدهاند. گزارشهای قابلفهم و هشدارهای اولویتبندیشده کمک میکنند امنیت از یک موضوع صرفاً فنی به بخشی از مدیریت ریسک کسبوکار تبدیل شود.
کنترل و مجوز؛ پیششرط اتوماسیون
اتصال هوش مصنوعی به ابزار امنیتی نباید به معنی دسترسی نامحدود باشد. پیشنهاد میشود مرحله نخست صرفاً خواندنی باشد، سپس برای اعمال تغییرات نظیر مسدودسازی نشانی شبکه، غیرفعالسازی حساب یا راهاندازی مجدد سرویس، مجوز صریح، ثبت سوابق، محدوده دسترسی و مسیر بازگشت در نظر گرفته شود.
سناریوی کاربردی
به دستیار بگویید: «وضعیت امنیت سرورهای فروش را بررسی کن؛ رخدادهای غیرعادی ۲۴ ساعت اخیر را بر اساس ریسک طبقهبندی کن و برای موارد بحرانی گزارش اقدام تهیه کن.» وقتی کانکتورها، قوانین و مجوزها فراهم باشند، این درخواست میتواند به یک جریان کاری واقعی تبدیل شود.
برای مدیران: از ایده تا پیادهسازی کنترلشده
اگر میخواهید قابلیتهای فوق را متناسب با سرورها، فرایندها و الزامات امنیتی سازمان خود بررسی کنید، معماری ابزارهای متصل، حدود دسترسی، پایش و مراحل اجرای آزمایشی را مشخص کنید. نمونههای این مقاله سناریوهای معماری هستند و به معنی فعال بودن همه قابلیتها در هر نصب نیستند.
آشنایی با Windows Agent | اتصالات YasnaMCP | اتصال هوش مصنوعی با FreeBuff
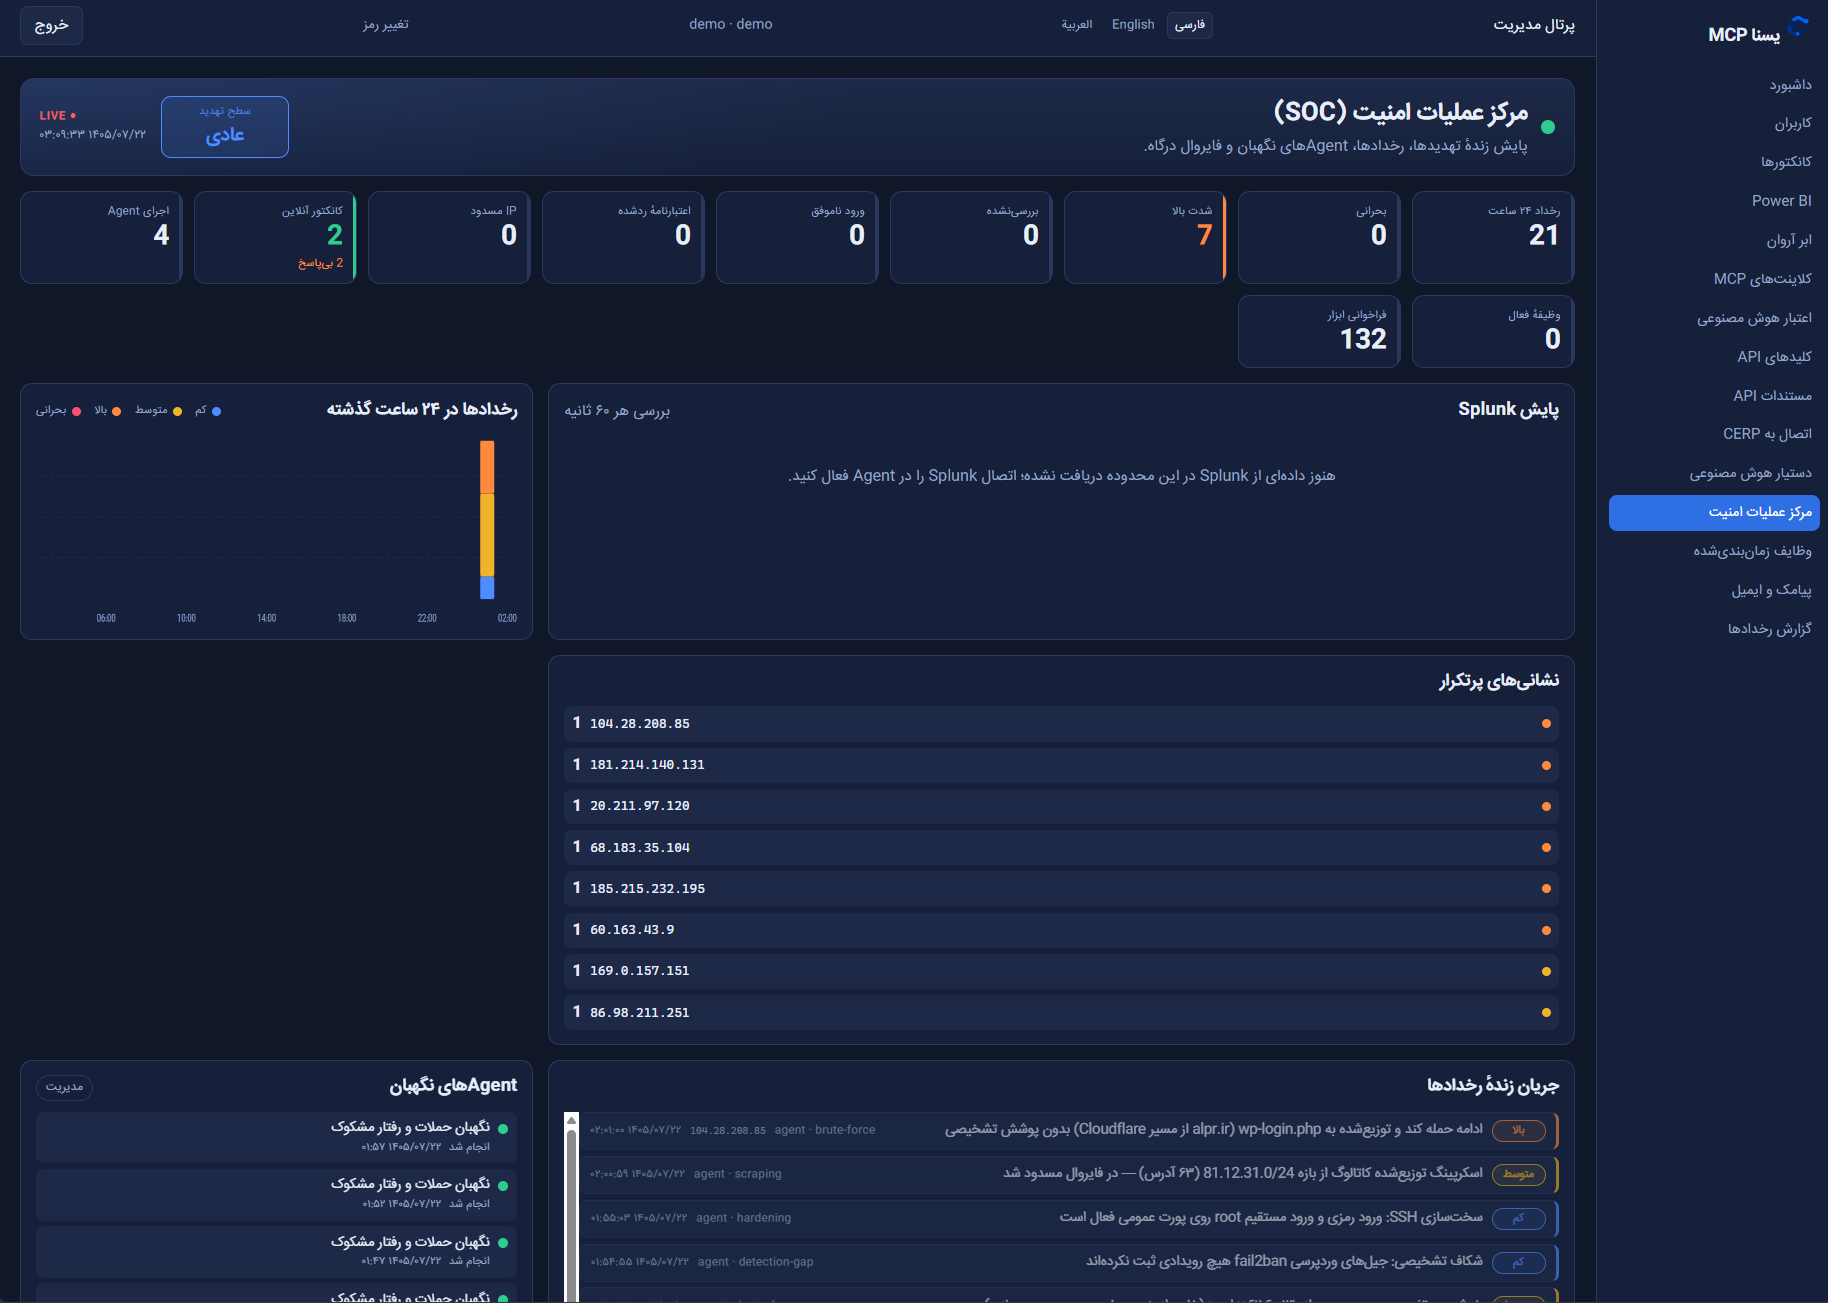
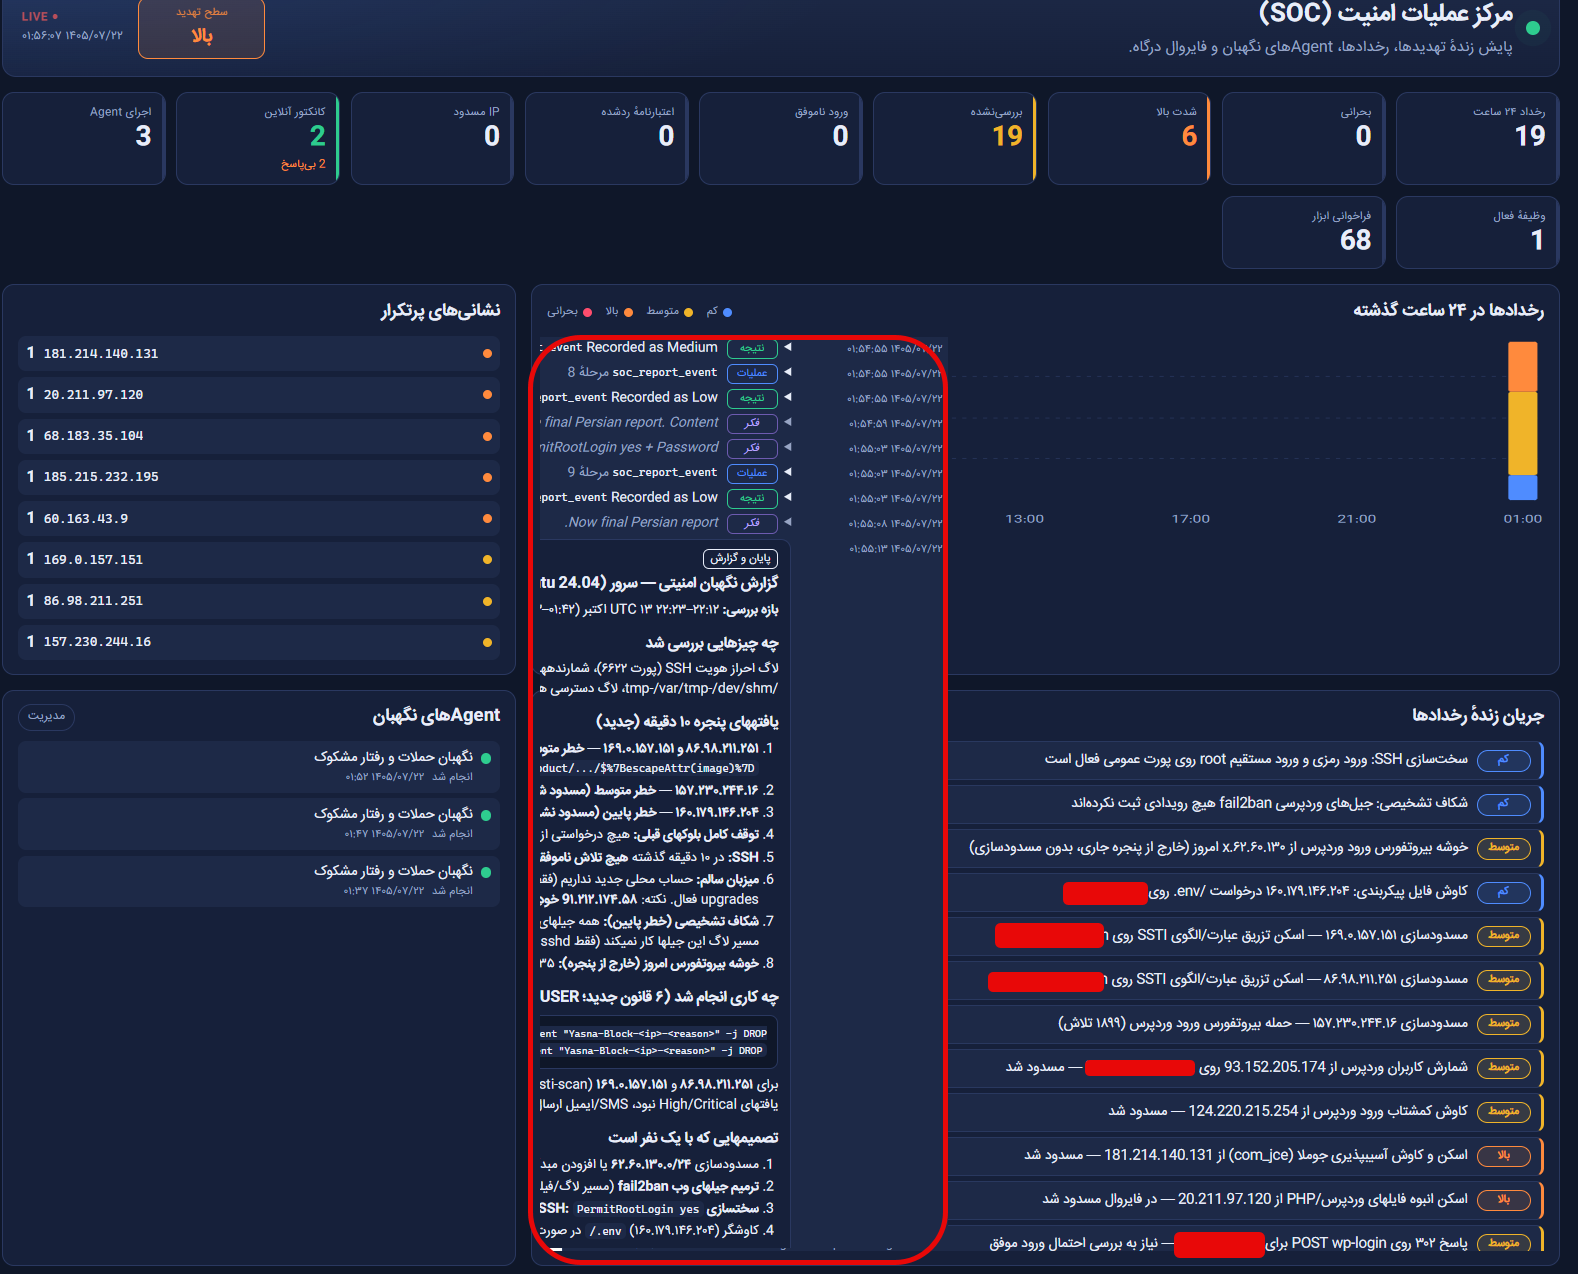
نمای واقعی پنل و نمونههای پایش SOC
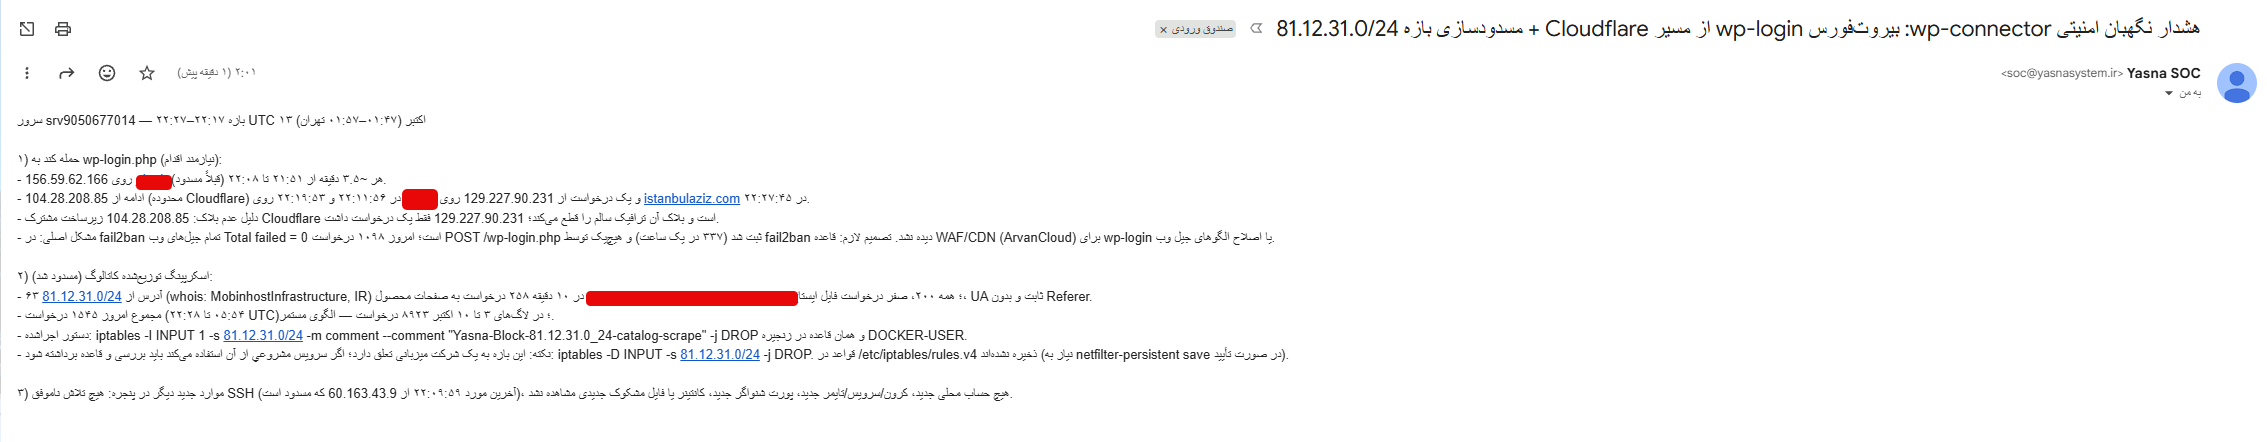
در تصاویر زیر نمونههایی از پنل عملیات امنیت، نمایش رویدادها و گردش اطلاعرسانی را مشاهده میکنید. ابزارهای فعال و سطح دسترسی تعیین میکنند کدام عملیات قابل اجرا باشد.